企業へのサイバー攻撃や情報漏洩に関するニュースを目にする機会が増えています。
大企業のシステム障害や個人情報の流出が大きく報道される一方で、こうした問題は中小企業にとっても決して無関係ではありません。
目次
中小企業にも求められるサイバー攻撃への備え
現在、多くの企業がWebサイトやクラウドサービスを活用しており、お問い合わせの受付、顧客情報の管理、商品の販売など、さまざまな業務をインターネット上で行っています。
これらのシステムに問題が発生すれば、情報漏洩だけでなく、業務の停止や顧客からの信頼低下につながる可能性もあります。
サイバー攻撃というと、大企業や金融機関など、大量の個人情報を保有する組織が狙われるイメージがあるかもしれません。
しかし、攻撃対象は企業の規模だけで決まるわけではありません。
例えば、セキュリティ対策が十分でないシステムや、古いソフトウェアの脆弱性を狙った攻撃は、中小企業のWebサイトにも被害を及ぼす可能性があります。
また、取引先や業務委託先などを経由して被害が広がる「サプライチェーン攻撃」にも注意が必要です。
自社が直接の標的ではなくても、取引関係を通じて被害が波及する可能性があるため、企業規模にかかわらず基本的な対策が求められています。
Webサイトも企業の重要な情報資産のひとつ
企業のWebサイトは、会社案内や商品・サービスを紹介するだけのものではなくなっています。
お問い合わせフォーム、会員登録、採用応募、ECサイトなど、Webサイトを通じてさまざまな情報を取得・管理するケースが増えています。
こうしたWebサイトに不正アクセスや改ざんが発生した場合、情報漏洩、Webサイトの停止、不正なページへの誘導、利用者への被害などにつながるおそれがあります。
重要な情報を保存していないWebサイトであっても、改ざんや停止によって企業の信頼性に影響する可能性があります。
そのため、Webサイトも企業が継続的に管理すべき情報資産のひとつとして考える必要があります。
WordPressなどのCMSは「公開したら終わり」ではない
WordPressをはじめとするCMS(コンテンツ管理システム)は、専門的な知識がなくてもWebサイトを更新できる便利な仕組みです。
一方で、CMS本体やプラグイン、テーマなどのソフトウェアには、公開後も継続的な管理が必要です。
ソフトウェアの脆弱性が発見されると、開発元から修正を含むアップデートが提供されることがあります。
更新を長期間行わずにいると、既知の脆弱性が残り、不正アクセスなどのリスクが高まる可能性があります。
ただし、アップデートは単に更新ボタンを押せばよいというものでもありません。
使用しているプラグインやPHPのバージョンなど、Webサイトの環境によっては、更新後に表示や機能へ影響が出る場合もあります。
そのため、更新前のバックアップ、互換性の確認、更新後の動作確認などを含めた運用が重要です。
また、不要になったプラグインや管理者アカウントの整理、パスワードやアクセス権限の適切な管理も、基本的なセキュリティ対策のひとつです。
セキュリティ対策と同じくらい重要なバックアップ
不正アクセスやウイルス感染を未然に防ぐ取り組みは重要ですが、すべての事故やトラブルを完全に防ぐことは困難です。
そこで重要になるのが、万が一の際にデータやシステムを復旧できる状態を整えておくことです。
バックアップはサイバー攻撃への備えだけでなく、サーバーの故障、操作ミス、データの破損など、さまざまなトラブルへの対策にもなります。
独立行政法人情報処理推進機構(IPA)が2026年3月に公開した「中小企業の情報セキュリティ対策ガイドライン 第4.0版」でも、基本的な対策として「バックアップを取ろう!」が追加されています。
「バックアップを取っている」と「復旧できる」は違う
Webサイトのバックアップについては、レンタルサーバーの自動バックアップ機能を利用しているケースも多くあります。
ただし、バックアップが存在することと、必要なときに確実に復旧できることは同じではありません。
例えば、Webサイトのファイルは保存されていても、データベースが含まれていなければ、サイト全体を元の状態に戻せない場合があります。
また、バックアップを本番環境と同じサーバー内にしか保存していない場合、障害や攻撃によってバックアップも利用できなくなる可能性があります。
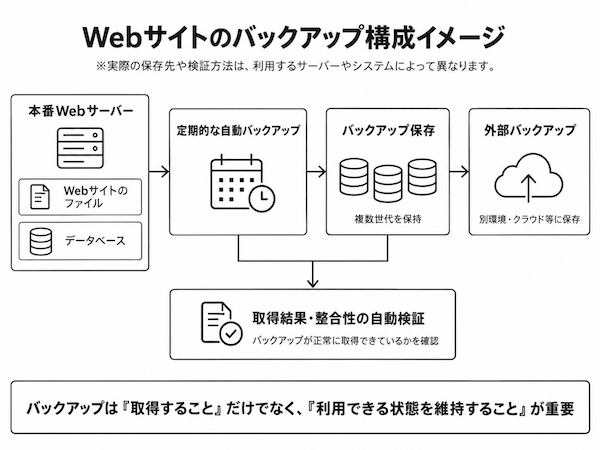
そのため、次のような点を確認しておくことが重要です。
- Webサイトのファイルとデータベースの両方が保存されているか
- 定期的に自動バックアップが取得されているか
- 本番サーバーとは別の環境にもバックアップがあるか
- 過去のバックアップを複数世代保存しているか
- バックアップの取得状況やデータの整合性を、自動的に検証・監視できる仕組みがあるか
バックアップの取得状況やデータの整合性は、システムによって自動的に確認することも可能です。
ただし、正常に取得されたバックアップでも、Webサイト全体が復旧できるとは限らないため、必要に応じて復元テストを組み合わせることも有効です。
さらに、バックアップ先のアクセス権限や保護方法にも配慮し、ランサムウェアなどの影響を受けにくい環境を整えることが大切です。
バックアップは取得して終わりではなく、必要なときに利用できる状態を維持することが重要です。
Webサイトの安全な運用は、日々の積み重ねから
Webサイトのセキュリティ対策は、特別な設備や高額なサービスを導入することだけではありません。
CMSやプラグインの更新、管理者アカウントやアクセス権限の管理、定期的なバックアップなど、基本的な対策を継続することがリスクの低減につながります。
また、すべてを自社で対応する必要はありません。Webサイトの管理体制や社内のリソースに応じて、制作会社や保守会社など、外部の専門家と役割を分担することも選択肢のひとつです。
重要なのは、Webサイトを「公開して終わり」と考えず、事業を支える仕組みとして維持・管理していくことです。
KOKOROMIでは、Webサイトの制作だけでなく、WordPressのアップデートやバックアップ、サーバー管理など、公開後の運用・保守にも対応しています。
また、これまでに弊社でWebサイトを制作させていただいたお客様についても、公開後のセキュリティや運用に関するご相談を承っています。
保守契約の有無や現在の管理状況に応じて、WordPressの更新状況やバックアップ、サーバー環境など、必要な対策をご案内いたします。
Webサイトを安心して運用し続けるために、この機会に現在の管理状況を見直してみてはいかがでしょうか。
この記事を書いた人
株式会社KOKOROMI
Web制作・Webマーケティング
静岡県浜松市・東京都新宿区を拠点に、Webサイト制作、CMS構築、SEO、広告運用、公開後の改善・保守まで支援しています。
経済産業省認定 情報処理支援機関
実際の制作・運用の現場で得た知見をもとに、Web活用に役立つ情報を発信しています。